O My God ! बिना ओटीपी के खाते से 38 लाख उड़ा दिया । गजब आईडिया लगाया पुलिस भी हैरान जामताड़ा सायबर क्रिमिनल से ..
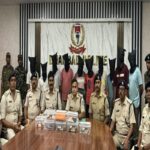
दिल्ली पुलिस की क्राइम ब्रांच ने साइबर ठगी के एक खतरनाक नए मॉडल का पर्दाफाश किया है। इस गिरोह ने सिम पोर्टिंग और मोबाइल डिवाइस हैकिंग के जरिए बिना OTP के ही पीड़ित के बैंक खाते से 38.10 लाख रुपये निकाल लिए।
मुख्य आरोपी आयुष शर्मा (21 वर्ष) और विपुल कश्यप को नोएडा और ग्रेटर नोएडा से गिरफ्तार किया गया है।ठगी का पूरा modus operandi
पुलिस के अनुसार, ठगों ने पीड़ित के मोबाइल फोन पर रिमोट एक्सेस (remote access) हासिल कर लिया। इसके बाद:पीड़ित के SIM कार्ड को अवैध तरीके से पोर्ट करवा दिया गया (ज्यादातर जामताड़ा स्टाइल में), जिससे पीड़ित के फोन का सिग्नल गायब हो गया और कोई भी OTP या बैंक अलर्ट नहीं पहुंचा।
ठगों ने बैंकिंग ऐप्स, UPI, IMPS और NEFT के जरिए अलग-अलग खातों में कुल 38,10,341 रुपये ट्रांसफर कर दिए।
यह तरीका पारंपरिक जामताड़ा मॉडल से प्रेरित है, लेकिन अब इसमें डिवाइस हैकिंग को शामिल कर नया रूप दिया गया है, जिससे बिना फिजिकल OTP के भी बड़े पैमाने पर ठगी आसान हो गई है।
गिरफ्तारी और जांच के प्रमुख बिंदु
शिकायत 12 जनवरी 2026 को दर्ज की गई थी, जिसमें पीड़ित ने बताया कि 30 दिसंबर 2025 से 12 जनवरी 2026 के बीच यह ठगी हुई।
डीसीपी क्राइम ब्रांच आदित्य गौतम के मुताबिक, तकनीकी फुटप्रिंट, CDR विश्लेषण और फील्ड जांच से आरोपियों तक पहुंचा गया।
आरोपी आयुष शर्मा इंस्टाग्राम पर विज्ञापन देकर लोगों को कमीशन का लालच देकर उनके बैंक खाते और SIM किराए पर लेता था।
विपुल कश्यप लाभार्थी (mule) खाते उपलब्ध कराने में मदद करता था। ठगी की रकम का एक हिस्सा उसके PNB खाते में भी आया था।
पुलिस का कहना है कि यह गिरोह हजारों लोगों के खाते साफ करने में शामिल रहा है। अन्य सदस्यों की तलाश जारी है।
पुलिस की सलाह: साइबर ठगी से कैसे बचें?
अनजान लिंक पर कभी क्लिक न करें या कोई ऐप डाउनलोड न करें।
रिमोट एक्सेस ऐप्स (जैसे AnyDesk, TeamViewer) सावधानी से इस्तेमाल करें और अनजान व्यक्ति को एक्सेस न दें।
बैंक स्टेटमेंट नियमित चेक करें और असामान्य ट्रांजेक्शन पर तुरंत बैंक को सूचित करें।
किसी भी कॉल या मैसेज पर व्यक्तिगत जानकारी, OTP या बैंक डिटेल्स न दें।
संदिग्ध गतिविधि पर तुरंत साइबर क्राइम हेल्पलाइन 1930 पर कॉल करें।
साइबर अपराधी लगातार अपनी रणनीति बदल रहे हैं, इसलिए सतर्कता और जागरूकता ही सबसे बड़ा हथियार है।


 Author :
drishtinow